Jumat, 30 Desember 2011

Hack Facebook Dengan Mozila Firefox

Caranya ternyata sangat mudah asalkan ada kemauan dan kesabaran!!

Cara ini dilakukan dengan teknik mencek ulang cookies yang ada di MOZILA FIREFOX yang bisa menyimpan passowrd dan username pemakai seperti passwor facebook..so cara gini :

1. Buka Mozila Firefox
2. Buka tools
3. Buka options
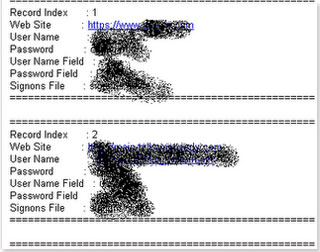
4. Buka tab 'security' akan tampil seperti ini

Photobucket


5. Buka 'save passoword'
6. Entar akan terlihat nama user dan web site untuk melihat password klik "show password"
7. Dapat dech ...

Cara Sembunyikan Keyloger dengan BINDER

Binder: Hacking perangkat lunak untuk menyembunyikan Keylogger, Trojans dan Virus

Binder adalah perangkat lunak yang digunakan untuk mengikat alat hacking, virus, trojan dengan hasil yang bias membuat File lain menjadi gambar, mp3, exe, batch atau file lainnya yang Anda inginkan. Dalam artikel ini saya akan menjelaskan apakah Binder itu dan bagaimana Anda menggunakannya untuk hacking.

Apakah Binder itu?

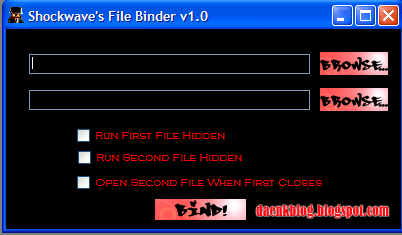
Binder adalah perangkat lunak bebas yang digunakan untuk mengikat atau menggabungkan dua atau lebih file dalam satu file di bawah satu nama dan ekstensi. File yang akan binded bisa memiliki ekstensi atau ikon. Pengguna memiliki pilihan untuk memilih nama, ikon dan berbagai atribut file binded. Jika file binded berisi aplikasi (RAT atau keylogger), aplikasi ini juga berjalan ketika file binded sebenarnya dijalankan.


Shockwave's File Binder v1.0


Mengapa Binder digunakan?
 
secara umum, keyloggers terdeteksi oleh kebanyakan antivirus. Juga, Anda tidak dapat mengirimkan korban RAT atau keylogger dan memintanya untuk menginstalnya pada komputer. Jadi, Anda harus mengikat bahwa RAT atau keylogger dengan mengatakannya ini adalah gambar, film atau lagu (file tergantung pada korban) dan kemudian minta dia untuk menjalankan file ini binded di komputernya. Anda dapat menggunakan keylogger Ardamax.

Ketika korban menjalankan gambar binded (binded dengan keylogger Ardamax) pada komputer, keylogger terinstal di komputer dan kita dapat dengan mudah memperoleh semua keylogs nya diketik.
Jadi Pada dasarnya Binder merupakan sebuah Tool yang digunakan untuk menyembunyikan Virus atau Trojan dan Keyloger agar mudah mengirimnya Ke Email Korban.

Sebagai Contoh: Anda ingin Mengutus Trozan atau Keyloger Ke komputer KORBAN Anda harus Membungkus atau Membinder File tersebut.

Cara Meng-Utus Atau Mengirim Keyloger ke Komputer Korban

Berikut ini adalah Caranya,, sabagai berikut:

  1. Pertama-tama Download keylogger : Emissary Keylogger
    Dibutuhkan screenshot dari komputer korban dan mengirimnya ke gmail Anda bersama dengan log.
  2. Pastikan bahwa Anda memiliki Microsoft Net Framework. Terinstal pada Windows Anda. Anda dapat men-downloadnya dari www.microsoft.com/net/. Selain itu tidak akan bekerja.
  3. Ekstrak file menggunakan Winrar atau Zip lain / program unzip.
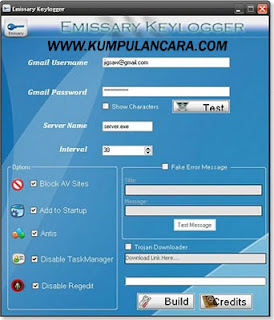
  4. Buka "Emissary.exe" Gambarnya  seperti ini:


  1. Sekarang, masukkan Username dan Password Gmail Anda di bidang masing-masing (Anda dapat membuat account gmail dan Anda akan menggunakan hanya untuk keylogging).
    Masukkan alamat email di mana Anda ingin menerima password facebook. Pilih nama untuk file server.exe. Anda dapat mengatur penghitung waktu yang Anda inginkan. Timer ini mengendalikan interval waktu antara dua log email.
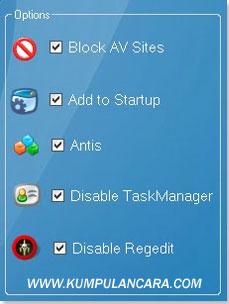
  2. Pada bagian ( Pilihan )
    • Blok AV Situs: VirusScanning Blok Situs-situs Web pada komputer korban
    • Tambahkan ke Startup: Menambahkan untuk Startup melalui Registry
    • Anti: Anubis, BitDefender, Kaspersky, KeyScrambler, Malwarebytes, NOD32, Norman, OllyDbg, Outpost, Wireshark
    • Disable TaskManager: TaskManager Nonaktifkan korban pada PC
    • Nonaktifkan Regedit: Nonaktifkan Regedit pada PC korban

  1. Centang "Trojan Downloader" untuk Downloader dan Jalankan sebuah trojan pada PC korban. Anda juga dapat membuat pesan error palsu dan menakut-nakuti korban Anda, seperti:
  2. Setelah Anda selesai, klik pada "Build" dan Anda akan mendapatkan keylogger file server dibuat dalam direktori saat ini.
  3. Sekarang, untuk hack facebook password, Anda harus mengirim file ke server korban dan membuatnya menginstalnya pada komputer. Anda dapat menggunakan Binder, crypter atau Fake Hacking Software untuk mengikat server file ini dengan mengatakan apapun. Mp3 file sehingga setiap kali korban menjalankan file mp3, server secara otomatis terinstal di komputer tanpa pengetahuannya.
  4. Sekarang karena ini adalah file server.exe Anda tidak dapat mengirim melalui email. Hampir semua domain email memiliki kebijakan keamanan yang tidak memungkinkan pengiriman file exe.. Jadi untuk melakukan ini Anda perlu memampatkan file dengan WinRar atau meng-upload ke Free File Storage Domain, seperti Mediafire, Speedyshare, Ziddu.com, dll
  5. Setelah korban menjalankan file keylogger dikirim pada komputer, alat tersebut mencari untuk semua  password dan mengirimkan email yang berisi semua user-id dan password, seperti:
Sekarang Anda memiliki semua password email korban dalam kotak masuk Anda dan sekarang Anda bisa hack facebook account korban dengan mudah. Saya pribadi telah uji keylogger ini dan menemukannya bekerja 100%. Nikmati Hacking.

 Sekian Infomasi yang saya dapat saya Share,, Semoga Informasi ini bisa Bermanfaat .

Cara Meng-Hack FACEBOOK/Password

Sebenarnya masih ada banyak Lagi Cara-cara untuk Meng-Hack Akun pada Facebook ataupun Meng-Hack Akun Password pada Facebook, berikut ini adalah salah satu cara-Nya.

Semoga Bermanfaat.


Berikut ini adalah 3 Cara hack Facebook :
- Menggunakan FacebooZ
- Menggunakan Keylogger
- Menggunakan Social Attack

- Menggunakan FacebooZ
Hack facebook menggunakan FacebooZ adalah cara hack facebook yang cukup rumit , untuk cara hack facebook menggunakan FacebooZ , anda harus mempunyai program internet berupa software Java dari Sun Microsystem dan Framework minimal edisi 2.0 , bila di komputer anda tidak terpasang software ini , cobalah untuk melakukan cara hack facebook menggunakan FacebooZ ini di warnet , bila masih tidak ada fasilitas java dan Frameworknya , maka ikuti langkah langkah yang ada di bawah ini untuk cara hack facebook menggunakan FacebooZ.

Untuk Java :

1. Buka Alamat Web http://jdl.sun.com/webapps/getjava/BrowserRedirect?locale=en&host=www.java.com:80
2. Download Penginstall Java Tersebut ke Komputer anda , tetapi bila anda menemukan tulisan seperti di bawah ini , berarti anda tidak perlu menginstallnya lagi:

Verifying Java Version
Congratulations!
You have the recommended Java installed (Version - Update --).

If you want to download Java for another computer or Operating System, see all Java downloads here.

To find out if Java is working on your system please visit:
Test your Java Virtual Machine (JVM)

3. Install Program Java tersebut di komputer anda.

Untuk FrameWork :

1. Buka Alamat Web ,http://www.microsoft.com/downloads/en/confirmation.aspx?familyId=0856eacb-4362-4b0d-8edd-aab15c5e04f5&displayLang=en
2. Download FrameWork
3. Install program tersebut di komputer anda

Setelah mempersiapkan semua persiapan tadi , saatnya untuk ngopi menjalankan cara hack facebook menggunakan :D FacebooZ. Untuk menggunakan FacebooZ , silahkan ikuti langkah langkah di bawah ini.

1. Download Facebook di
http://www.ziddu.com/download/6202817/Groundfacebook.rar.html
dan
http://www.ziddu.com/download/6202880/Document1.pdf.html
2. Gunakan FacebooZ dengan bijak mengextract file zip tersebut , kalau anda belum punya WinZip silahkan cari di google dengan kata kunci "WinZip gratis atau Free WinZip" .Maaf untuk link untuk download WinZip ini tidak disediakan berhubung saya capek :D
3. Klik File yang bernama facebooZ.jar, kalau sudah memenuhi 2 syarat penggunaan cara hack facebook menggunakan facebooZ , lihat di atas
4. Maka akan tampil program FacebooZ , lalu anda kira kira sendiri, buka notepad , diisikan dengan kata kunci dari kamus indonesia-inggris dan data data si korban , misalkan di notepad diisikan tanggal lahir , alamat , hobi dan lain lain , lihat saja tulisan di bawah ini.

17 Agustus 1945 (merdeka !)
Jalan Di Hack Nomor 666 , Perumahan Nge Hack Gile Ajib !
Mancing,Hack Orang,Nungging Jangan Ditiru , Bahaya !

Makanan
Minuman
Berlari
Bekerja
Bermain
Eating
Drinking
Running
Playing

Lalu save dengan nama password.txt

5. Tunggu Hasilnya , hasilnya agak lama tapi cobalah untuk bersabar dengan cara hack facebook yang satu ini :D

- Menggunakan Keylogger
Cara hack facebook yang satu ini juga termasuk sulit dalam pengoperasiannya tapi cara hack facebook ini sangat efektif dan dapat memberikan anda banyak password selain password facebook , untuk menjalankan cara hack facebook ini langsung saja ikuti langkah langkah di bawah ini :

Download Perfect Keylogger di blazingtools.com .Perfect keylogger bisa berjalan pada Windows 95, NT4, 98, Me, 2000, XP, Server 2003/2008, Vista. Serta internet Explorer 5.0 atau yang terbaru.

Untuk membuktikan kehebatan perfect keylogger, berikut ini langkah-langkahnya :

1. Jalankan file setupnya
2. Ketika dalam proses instalasi anda akan diminta memasukan nama panggilan untuk perfect keylogger, ini juga kelebihan perfect keylogger. Dengan begini maka perfect keylogger lebih dapat tersamarkan keberadaanya.
3. Setelah itu anda diminta untuk menentukan keberadaan instalasi program perfect keylogger ini, apabila anda menaruh di tempat-tempat yang lebih dalam di folder WINDOWS maka ini juga dapat menghindari perfect keylogger ketahuan. Dan dalam bagian proses instalasi ini terdapat jenis instalasi perfect keylogger, apakah anda ingin menginstall secara regular atau stealth. Apabila anda menginstall Stealth maka yang akan di install hanya mesin programnya saja tanpa file Help dan Uninstaller.
4. Karena softwae ini adalah versi trial, jadi hanya berlaku 5 hari saja. Untuk bisa menggunakan dalam jangka waktu panjang, anda harus membeli serial numbernya. Meski demikian, semua fitur dalam versi trial ini sudah terbuka dan cukup untuk membuktikan kecanggihannya.
5. Klik Continue Evaluation untuk melanjutkan dengan Demo version ini. Lalu akan terbuka programnya. Untuk melihat properti dan settingan dari keylogger ini anda dapat lihat di pojok kanan bawah monitor anda.
6. Klik kanan logo tersebut dan akan muncul pop up menu dari perfect keylogger. Pilih menu Option untuk melihat dan men-setting keylogger-nya.
7. Pertama-tama kita set terlebih dahulu Hotkeys untuk memanggil Perfect Keylogger, secara default kombinasi tombol Ctrl+Alt+L dipakai untuk memanggil Perfect Keylogger. Untuk lebih aman anda atur sendiri kombinsai tombol tersebut. Lalu setting Invisibility untuk mengatur kesamaran keylogger.
8. Lalu kita lihat menu Logging, disini dapat anda set objek/hal apa saja yang anda ingin rekam dalam keylogger ini. Lalu anda dapat menset password keylogger ini supaya tidak ada orang lain yang dapat mengakses keylogger ini selain anda.
9. Hasil logging terhadap hentakan keyboard dapat dilihat dengan akses pop up menu tadi dalam jendela Log Viewer.
10. Lalu di dalam menu Screenshots, anda dapat menset settingan Perfect Keylogger untuk merekam screenshot komputer korban. Disini dapat di setting waktu, kualitas gambar, ukuran gambar dan screenshots ketika adanya hentakan pada tombol mouse.
11. Di menu E-mail, anda dapat mengatur laporan log Perfect Keylogger untuk dikirimkan ke email anda. Disini anda dapat men-set waktu pengiriman, log apa saja yang akan dikirim, besar limit file dan lainnya.
12. Dalam tab Delivery anda diharuskan mengisi form yang disediakan sebagai syarat dalam pengiriman file ke email anda. Perfect Keylogger hanya bisa mengirim file ke email yang memiliki smtp dan fasilitas POP3 jadi hotmail dan yahoo tidak bisa digunakan. Untuk lebih mudahnya, sebaiknya gunakan email telkomnet atau plasa karena setting pop3 dan smtp untuk keduanya sangat mudah. Pada kotak isian smtp, isilah dengan “smtp.telkom.net” tanpa tanda kutip.
13. FTP akses pun perlu apabila port 80 ataupun 25 ditutup, supaya jaga-jaga file anda tidak terkirim. Di tab Delivery anda harus menset alamat FTP dan user password maupun direktori FTP tersebut.
14. Remote Installation. Menu ini adalah keunggulan lainnya dari Perfect Keylogger, karena Perfect Keylogger akan membentuk sebuah executable file yang digabungkan dengan file apapun. Jadi lebih mirip trojan yang dibungkus file gambar. Perlu diingatkan file remote executable yang telah terbentuk tadi terbentuk dengan settingan Perfect Keylogger anda pada awal tadi.
15. Ketika anda masuk ke menu dimana anda diminta untuk memilih sebuah file untuk di kombinasikan dengan Perfect Keylogger remote exe.anda dapat men-set juga tanggal uninstalisasi apabila anda ingin menghilangkan keylogger tersebut di komputer korban pada waktu tertentu. Untuk kombinasi file lebih baik menggunakan gambar agar korban tidak curiga. Dan isikan juga lokasi folder instalasi keylogger di komputer korban nantinya.
16. File remote pun terbentuk. Silahkan tes remote file tadi. Pengetesan sebaiknya dilakuan pada Vmware ataupun Virtual PC agar anda tidak menjadi korban. Perlu diingatkan file remote executable yang telah terbentuk tadi terbentuk dengan settingan Perfect Keylogger anda pada awal tadi.
17. Perfect Keylogger tidak terdeteksi Remove program dan Window Task Manager. Ini berarti Perfect Keylogger benar-benar tidak terdeteksi dan patut dikatakan PERFECT.

Jika Perfect Keylogger bekerja dengan baik, semua aktifitas user di komputer tersebut akan terpantu dengan baik termasuk password emailnya. Lebih celakanya lagi, jik auser tersebut melakukan transaksi jual beli online menggunakan kartu kredit atau e-banking. Maka semuanya akan terpantau.

- Menggunakan Social Attack
Cara hack facebook yang ini paling sederhana dan mudah dilakukan semua orang , dengan bermodalkan keakraban , anda bisa mengatahui password orang tersebut dengan memintanya saja. Untuk itu anda harus mempunyai status sosial yang agak tinggi supaya anda bisa mendapatkan password dengan social attack.

Semoga bisa Bermanfaat informasi yang saya tulis ini. Sekian!!

Kamis, 29 Desember 2011

Pengertian Jaringan

Jaringan komputer adalah sebuah sistem yang terdiri atas komputer, software dan perangkat jaringan lainnya yang bekerja bersama-sama untuk mencapai suatu tujuan yang sama. Tujuan dari jaringan komputer adalah:

* Membagi sumber daya: contohnya berbagi pemakaian printer, CPU, memori, harddisk
* Komunikasi: contohnya surat elektronik, instant messaging, chatting
* Akses informasi: contohnya web browsing

Agar dapat mencapai tujuan yang sama, setiap bagian dari jaringan komputer meminta dan memberikan layanan (service). Pihak yang meminta/menerima layanan disebut klien (client) dan yang memberikan/mengirim layanan disebut pelayan (server). Arsitektur ini disebut dengan sistem client-server, dan digunakan pada hampir seluruh aplikasi jaringan komputer.


Berdasarkan skala :

 - LAN (Local Area Network)

* Local Area Network (LAN): suatu jaringan komputer yang menghubungkan suatu komputer dengan komputer lain dengan jarak yang terbatas.
* Metropolitant Area Network (MAN): prinsip sama dengan LAN, hanya saja jaraknya lebih luas, yaitu 10-50 km.


- WAN (Wide Area Network)

Berdasarkan fungsi : Pada dasarnya setiap jaringan komputer ada yang berfungsi sebagai client dan juga server. Tetapi ada jaringan yang memiliki komputer yang khusus didedikasikan sebagai server sedangkan yang lain sebagai client. Ada juga yang tidak memiliki komputer yang khusus berfungsi sebagai server saja. Karena itu berdasarkan fungsinya maka ada dua jenis jaringan komputer:


* Client-server

Yaitu jaringan komputer dengan komputer yang didedikasikan khusus sebagai server. Sebuah service/layanan bisa diberikan oleh sebuah komputer atau lebih. Contohnya adalah sebuah domain seperti www.detik.com yang dilayani oleh banyak komputer web server. Atau bisa juga banyak service/layanan yang diberikan oleh satu komputer. Contohnya adalah server jtk.polban.ac.id yang merupakan satu komputer dengan multi service yaitu mail server, web server, file server, database server dan lainnya.

* Peer-to-peer

Yaitu jaringan komputer dimana setiap host dapat menjadi server dan juga menjadi client secara bersamaan. Contohnya dalam file sharing antar komputer di Jaringan Windows Network Neighbourhood ada 5 komputer (kita beri nama A,B,C,D dan E) yang memberi hak akses terhadap file yang dimilikinya. Pada satu saat A mengakses file share dari B bernama data_nilai.xls dan juga memberi akses file soal_uas.doc kepada C. Saat A mengakses file dari B maka A berfungsi sebagai client dan saat A memberi akses file kepada C maka A berfungsi sebagai server. Kedua fungsi itu dilakukan oleh A secara bersamaan maka jaringan seperti ini dinamakan peer to peer.

Berdasarkan topologi jaringan, jaringan komputer dapat dibedakan atas:

* Topologi bus


Topologi bus menghubungkan komputer satu dengan lainnya secara berrantai dengan perantara suatu kabel yang umumnya berupa kabel tunggal jenis koaksial ( coaxial ). Semua Node dihubungkan secara seri menggunakan kabel tersebut. Topologi bus umumnya tidak menggunakan suatu peralatan aktif untuk menghubungkan komputer. Oleh karena itu, pada ujung-ujung kabel koaksial harus ditutup dengan tahanan untuk menghindari pantulan yang dapat menimbulkan gangguan yang menyebabkan kemacetan jaringan.

Keuntungan menggunakan topologi bus, yaitu:
  1. Hemat kabel dan harganya lebih murah, karena harga kabel yang digunakan lebih murah dan pada jaringan ini tidak dibutuhkan hub.
  2. Layout kabel sederhana
  3. Jika salah satu komputer mati maka tidak akan menganggu komputer yang lain.
  4. Mudah dikembangkan.
Kelemahan menggunakan topologi bus yaitu:
  1. Deteksi dan isolasi kesalahan sangat kecil
  2. Lalu lintas data yang padat sehingga sering terjadi tabrakan file data yang dikirim.
  3. Apabila salah satu client rusak atau kabel putus maka jaringan tidak berfungsi.

* Topologi bintang ( Topologi Star).


topologi-star

Topologi star atau dalam bahasa indonesia disebut dengan topologi bintang adalah salah satu topologi jaringan komputer. Dalam jaringan komputer sendiri terdapat beberapa topologi yang masing-masing memiliki kelebihan dan kekurangan sendiri-sendiri. Topologi bintang merupakan bentuk topologi jaringan yang berupa konvergensi dari node tengah ke setiap node atau pengguna. Topologi jaringan bintang termasuk topologi jaringan dengan biaya menengah.

Kelebihan:
  • Kerusakan pada satu saluran hanya akan mempengaruhi jaringan pada saluran tersebut dan station yang terpaut.
  • Tingkat keamanan termasuk tinggi.
  • Tahan terhadap lalu lintas jaringan yang sibuk.
  • Penambahan dan pengurangan station dapat dilakukan dengan mudah
Kekurangan:
 
Kekurangan dari topologi ini, jika node tengah mengalami kerusakan, maka seluruh jaringan akan terhenti. Penanganan dari kekurangan tersebut adalah dengan disiapkannya node tengah

Ciri-ciri topologi star
  1. Topologi yang banyak digunakan sampai saat ini
  2. Perangkat dihubungkan ke sebuah terminal (hub/switch)
  3. Teknologi Ethernet IEEE 802.3
  4. Disebut 10Base T
  5. Konektor RJ 45
  6. Jika salah satu komputer down tidak mempengaruhi yang lain & pelacakan kesalahan sangat cepat
  7. Akses ke komputer lain lebih cepat & mudah untuk di upgrade
  8. Jaraknya hanya 100 meter
  9. Mudah upgrade.


* Topologi Cincin (Topologi Ring)
Topologi cincin adalah topologi jaringan berbentuk rangkaian titik yang masing-masing terhubung ke dua titik lainnya, sedemikian sehingga membentuk jalur melingkar membentuk cincin. Pada topologi cincin, komunikasi data dapat terganggu jika satu titik mengalami gangguan. Jaringan FDDI mengantisipasi kelemahan ini dengan mengirim data searah jarum jam dan berlawanan dengan arah jarum jam secara bersamaan.

Karakteristik Topologi Ring:

• Node-node dihubungkan secara serial di
sepanjang kabel, dengan bentuk jaringan seperti
lingkaran.
• Sangat sederhana dalam layout seperti jenis
topologi bus.
• Paket-paket data dapat mengalir dalam satu arah
(kekiri atau kekanan) sehingga collision dapat
dihindarkan.
• Problem yang dihadapi sama dengan topologi
bus, yaitu: jika salah satu node rusak maka
seluruh node tidak bisa berkomunikasi dalam
jaringan tersebut.
• Tipe kabel yang digunakan biasanya kabel UTP
atau Patch Cable (IBM tipe 6).

Keuntungan Topologi Ring:

- Data mengalir dalam satu arah sehingga
terjadinya collision dapat dihindarkan.
- Aliran data mengalir lebih cepat karena
dapat melayani data dari kiri atau kanan
dari server.
- Dapat melayani aliran lalulintas data yang
padat, karena data dapat bergerak kekiri
atau kekanan.
- Waktu untuk mengakses data lebih
optimal.

Kelemahan Topologi Ring:

  • Peka kesalahan, sehingga jika terdapat gangguan di suatu node mengakibatkan terganggunya seluruh jaringan.
  • Pengembangan jaringan lebih kaku
  • Sulit mendeteksi kerusakan
  • Dapat terjadi collision[dua paket data tercampur]
  • Diperlukan penanganan dan pengelolaan khusus
* Topologi mesh


Topologi mesh adalah suatu bentuk hubungan antar perangkat dimana setiap perangkat terhubung secara langsung ke perangkat lainnya yang ada di dalam jaringan. Akibatnya, dalam topologi mesh setiap perangkat dapat berkomunikasi langsung dengan perangkat yang dituju (dedicated links).
Dengan demikian maksimal banyaknya koneksi antar perangkat pada jaringan bertopologi mesh ini dapat dihitung yaitu sebanyak n(n-1)/2. Selain itu karena setiap perangkat dapat terhubung dengan perangkat lainnya yang ada di dalam jaringan maka setiap perangkat harus memiliki sebanyak n-1 Port Input/Output (I/O ports).
Berdasarkan pemahaman di atas, dapat dicontohkan bahwa apabila sebanyak 5 (lima) komputer akan dihubungkan dalam bentuk topologi mesh maka agar seluruh koneksi antar komputer dapat berfungsi optimal, diperlukan kabel koneksi sebanyak 5(5-1)/2 = 10 kabel koneksi, dan masing-masing komputer harus memiliki port I/O sebanyak 5-1 = 4 port.
Dengan bentuk hubungan seperti itu, topologi mesh memiliki beberapa kelebihan, yaitu:
  • Hubungan dedicated links menjamin data langsung dikirimkan ke komputer tujuan tanpa harus melalui komputer lainnya sehingga dapat lebih cepat karena satu link digunakan khusus untuk berkomunikasi dengan komputer yang dituju saja (tidak digunakan secara beramai-ramai/sharing).
  • Memiliki sifat Robust, yaitu Apabila terjadi gangguan pada koneksi komputer A dengan komputer B karena rusaknya kabel koneksi (links) antara A dan B, maka gangguan tersebut tidak akan mempengaruhi koneksi komputer A dengan komputer lainnya.
  • Privacy dan Security pada topologi mesh lebih terjamin, karena komunikasi yang terjadi antara dua komputer tidak akan dapat diakses oleh komputer lainnya.
  • Memudahkan proses identifikasi permasalahan pada saat terjadi kerusakan koneksi antar komputer.
Meskipun demikian, topologi mesh bukannya tanpa kekurangan. Beberapa kekurangan yang dapat dicatat yaitu:
  • Membutuhkan banyak kabel dan Port I/O. semakin banyak komputer di dalam topologi mesh maka diperlukan semakin banyak kabel links dan port I/O (lihat rumus penghitungan kebutuhan kabel dan Port).
  • Hal tersebut sekaligus juga mengindikasikan bahwa topologi jenis ini membutuhkan biaya yang relatif mahal.
  • Karena setiap komputer harus terkoneksi secara langsung dengan komputer lainnya maka instalasi dan konfigurasi menjadi lebih sulit.
  • Banyaknya kabel yang digunakan juga mengisyaratkan perlunya space yang memungkinkan di dalam ruangan tempat komputer-komputer tersebut berada.
Berdasarkan kelebihan dan kekurangannya, topologi mesh biasanya diimplementasikan pada komputer-komputer utama dimana masing-masing komputer utama tersebut membentuk jaringan tersendiri dengan topologi yang berbeda (hybrid network).

Karakteristik Topologi Mesh:

• Topologi mesh memiliki hubungan yang
berlebihan antara peralatan-peralatan
yang ada.
• Susunannya pada setiap peralatan yang
ada didalam jaringan saling terhubung
satu sama lain.
• jika jumlah peralatan yang terhubung
sangat banyak, tentunya ini akan sangat
sulit sekali untuk dikendalikan
dibandingkan hanya sedikit peralatan saja
yang terhubung.

Keuntungan Topologi Mesh:

- Keuntungan utama dari penggunaan
topologi mesh adalah fault tolerance.
- Terjaminnya kapasitas channel
komunikasi, karena memiliki hubungan
yang berlebih.
- Relatif lebih mudah untuk dilakukan
troubleshoot.

Kerugian Topologi Mesh:

• Sulitnya pada saat melakukan instalasi
dan melakukan konfigurasi ulang saat
jumlah komputer dan peralatan-peralatan
yang terhubung semakin meningkat
jumlahnya.
• Biaya yang besar untuk memelihara
hubungan yang berlebih.

* Topologi pohon ( Tree Topology)


Topologi Pohon adalah kombinasi karakteristik antara topologi bintang dan topologi bus. Topologi ini terdiri atas kumpulan topologi bintang yang dihubungkan dalam satu topologi bus sebagai jalur tulang punggung atau backbone. Komputer-komputer dihubungkan ke hub, sedangkan hub lain di hubungkan sebagai jalur tulang punggung.
Topologi jaringan ini disebut juga sebagai topologi jaringan bertingkat. Topologi ini biasanya digunakan untuk interkoneksi antar sentral dengan hirarki yang berbeda. Untuk hirarki yang lebih rendah digambarkan pada lokasi yang rendah dan semakin keatas mempunyai hirarki semakin tinggi. Topologi jaringan jenis ini cocok digunakan pada sistem jaringan komputer.
Pada jaringan pohon, terdapat beberapa tingkatan simpul atau node. Pusat atau simpul yang lebih tinggi tingkatannya, dapat mengatur simpul lain yang lebih rendah tingkatannya. Data yang dikirim perlu melalui simpul pusat terlebih dahulu. Misalnya untuk bergerak dari komputer dengan node-3 kekomputer node-7 seperti halnya pada gambar, data yang ada harus melewati node-3, 5 dan node-6 sebelum berakhir pada node-7.
Keungguluan jaringan pohon seperti ini adalah, dapat terbentuknya suatu kelompok yang dibutuhkan pada setiap saat. Sebagai contoh, perusahaan dapat membentuk kelompok yang terdiri atas terminal pembukuan, serta pada kelompok lain dibentuk untuk terminal penjualan. Adapun kelemahannya adalah, apabila simpul yang lebih tinggi kemudian tidak berfungsi, maka kelompok lainnya yang berada dibawahnya akhirnya juga menjadi tidak efektif. Cara kerja jaringan pohon ini relatif menjadi lambat.

Kelebihan Topologi Tree:

• Seperti topologi star perangkat terhubung pada pusat pengendali /HUB.
• Tetapi HUB dibagi menjadi dua,central HUB,dan secondary HUB
• Topologi tree ini memiliki keunggulan lebih mampu menjangkau jarak yang lebih jauh dengan mengaktifkan fungsi Repeater yang dimiliki oleh HUB.


Kelemahan Topologi Tree:


• Kabel yang digunakan menjadi lebih banyak sehingga diperlukan perencanaan yang matang dalam pengaturannya , termasuk di dalamnya adalah tata letak ruangan.
 
* Topologi linier.


Jaringan komputer dengan topologi runtut (linear topology) biasa disebut dengan topologi bus beruntut, tata letak ini termasuk tata letak umum. Satu kabel utama menghubungkan tiap titik sambungan (komputer) yang dihubungkan dengan penyambung yang disebut dengan Penyambung-T dan pada ujungnya harus diakhiri dengan sebuah penamat (terminator). Penyambung yang digunakan berjenis BNC (British Naval Connector: Penyambung Bahari Britania), sebenarnya BNC adalah nama penyambung bukan nama kabelnya, kabel yang digunakan adalah RG 58 (Kabel Sepaksi Thinnet). Pemasangan dari topologi bus beruntut ini sangat sederhana dan murah tetapi sebanyaknya hanya dapat terdiri dari 5-7 komputer.

Macam penyambungan

  1. Penyambung kabel BNC digunakan untuk menghubungkan kabel ke penyambung-T.
  2. Penyambung-T BNC digunakan untuk menghubungkan kabel ke komputer.
  3. Penyambung tabung BNC (BNC barrel connector) digunakan untuk menyambung 2 kabel BNC.
  4. Penamat BNC digunakan ntuk menandai akhir dari topologi bus.

Keuntungan dan kerugian topologi bus beruntut

  • Keuntungan, hemat kabel, tata letak kabel sederhana, mudah dikembangkan, tidak butuh kendali pusat, dan penambahan maupun pengurangan penamat dapat dilakukan tanpa mengganggu operasi yang berjalan.
  • Kerugian, deteksi dan isolasi kesalahan sangat kecil, kepadatan lalu lintas tinggi, keamanan data kurang terjamin, kecepatan akan menurun bila jumlah pemakai bertambah, dan diperlukan pengulang (repeater) untuk jarak jauh.


*Topologi Extended Star,,
merupakan perkembangan lanjutan dari topologi star, karakteristiknya tidak jauh berbeda dengan topologi star.

Kelebihan Topologi Extended Star:

• Jika satu kabel sub node terputus maka sub node yang lainnya tidak terganggu, tetapi apabila central node terputus maka semua node disetiap sub node akan terputus.


Kekurangan Topologi Extended Star:


• Tidak dapat digunakan kabel yang “lower grade” karena hanya menghandel satu traffic node, karena untuk berkomunikasi antara satu node ke node lainnya membutuhkan beberapa kali hops.


*. Topologi Hybrid Adalah gabungan dari banyak topologi 


Jaringan hybrid menggunakan kombinasi dari dua atau lebih topologi sedemikian rupa sehingga jaringan yang dihasilkan tidak menunjukkan salah satu standar topologi (misalnya, bus, bintang, cincin, dll). Sebagai contoh, sebuah jaringan pohon terhubung ke jaringan pohon masih merupakan topologi jaringan pohon. Sebuah topologi hybrid selalu diproduksi ketika dua jaringan dasar yang berbeda topologi yang terhubung. Dua contoh umum untuk jaringan Hybrid: bintang cincin jaringan dan jaringan star bus

     Sebuah jaringan cincin Bintang terdiri dari dua atau lebih topologi bintang terhubung menggunakan unit multistation akses (MAU) sebagai hub terpusat.
     Sebuah jaringan Bus Bintang terdiri dari dua atau lebih topologi bintang terhubung menggunakan batang bus (bus batang berfungsi sebagai tulang punggung jaringan).

Sementara grid dan torus jaringan telah menemukan popularitas di kinerja tinggi aplikasi komputasi, beberapa sistem telah menggunakan algoritma genetika untuk merancang jaringan kustom yang memiliki hop mungkin paling sedikit di antara node yang berbeda. Beberapa layout yang dihasilkan hampir tidak bisa dimengerti, meskipun mereka berfungsi cukup baik. [Kutipan diperlukan]

Sebuah topologi Snowflake benar-benar merupakan "Bintang Bintang" jaringan, sehingga menunjukkan karakteristik dari topologi jaringan hibrida tetapi tidak terdiri dari dua jaringan topologi dasar yang berbeda yang terhubung bersama-sama. Definisi: topologi Hybrid adalah kombinasi dari Bus, Star dan topologi ring.


- MAN (Metropotilan Area Network)


Sebuah jaringan area metropolitan (MAN) adalah jaringan komputer yang biasanya mencakup sebuah kota atau kampus yang besar. MAN biasanya interkoneksi sejumlah jaringan area lokal (LAN) menggunakan teknologi backbone berkapasitas tinggi, seperti serat-optik link, dan menyediakan layanan up-link untuk jaringan area luas (atau WAN) dan Internet.
 

Cara Membuat Virtual Box

Membuat Jaringan Komputer Sederhana (virtual) dengan Virtual Box.


Selain digunakan untuk mencoba aplikasi OS lain, virtual box juga bisa digunakan untuk membuat virtualisasi jaringan komputer sederhana. Dalam artikel ini penulis akan membahas bagaimana langkah-langkah membuat jaringan komputer sederhana (virtual) dengan Virtual Box, sebelum memulai langkah, kita harus menginstal dulu aplikasi virtual box, caranya ada di artikel ini, (catatan = penulis menggunakan host Mac OS X, guestnya Windows XP dan Linux Ubuntu 10.10), kemudian setelah itu kita merencanakan bagaimana model jaringan yang akan kita buat, penulis akan memberi contoh sebagai berikut untuk model jaringannya.


sebagai komputer induk yaitu komputer yang ber-OS MacOS X, kemudian guestnya yaitu sistem operasi Windows XP dan Ubuntu 10.10.
kita langsung mulai saja bagaimana langkah-langkahnya membuat jaringan komputer sederhana dengan model diatas.
  • Jalankan aplikasi virtual box anda.
  • Pilih setting, kemudian pilih network, ganti piliha Attached to menjadi Bridged Adapter (lakukan di kedua guest, XP dan Ubuntu)


  • Kemudian buat wireless add-hoc di komputer host


  • Atur penomeran IP seperi contoh pada gambar model
  • Jalankan komputer guest, Windows XP dan Ubuntu.
  • Masuk ke guest XP, atur IP guest XP dengan cara Control Panel ->  Network Conncetion -> klik kanan pilih properties padanetwork yang sedang aktif -> pilih TCP/IP.
  • Atur IP guest XP sesuai dengan model.
  • Cek koneksi jaringan dengan cara buka Command Prompt, terus ketikkan ping ip dari host Mac OS. Jika sukses maka akan muncul pesan sebagai berikut.


  • Sukses! Buat yang windows XP, sekarang waktunya konfigurasi guest Ubuntu.
  • Masuk ke System -> Preferences -> Network Configuration.
  • Pilih wired, kemudian Auto Ethernet, lalu pilih tombol Edit.
  • Atur IP guest Ubuntu sesuai dengan gambar model.


  • Oke, konfigurasi selesai, saatnya mengecek sukses atau tidak, dengan masuk ke terminal, kemudian ping IP ke host Mac OS atau ping ke guest Windows XP.


  • Done!, untuk mengecek keseluruhan jaringan, maka kita ping dari satu ke yang lainnya.

Jadi, virtual box banyak sekali manfaatnya, salah satunya tutorial diatas, yaitu membangun jaringan sederhana, daripada kita beli PC / laptop secara fisik hanya untuk belajar jaringan, dengan virtual box kita tidak mengeluarkan sepeser uang pun untuk belajar jaringan sederhana karena Virtual Box juga berlabel freeware alias software gratis. semoga bermanfaat!!.

Keamanan Jaringan Komputer

KEAMANAN JARINGAN KOMPUTER


Keamanan Jaringan Komputer terutama jika kita menghubungkan komputer misalnya di lab komputer, kantor atau jaringan komputer rumah. Keamanan jaringan melibatkan otorisasi akses ke data dalam jaringan, yang dikendalikan oleh administrator jaringan. Pengguna memilih atau mempunyai ID dan password atau informasi otentikasi lain yang memungkinkan mereka akses ke informasi dan program-program dalam otoritas mereka.

Keamanan jaringan mencakup berbagai jaringan komputer, baik negeri maupun swasta, yang digunakan dalam pekerjaan sehari-hari melakukan transaksi dan komunikasi di kalangan bisnis, instansi pemerintah dan individu.
 Jika diamati mengenai keamanan maka keamanan jaringan komputer dapat ditinjau dari segi bentuknya yaitu seperti berikut:
1)      Keamanan hardware
Keamanan hardware berkaitan dengan perangkat keras yang digunakan dalam jaringan komputer. Keamanan hardware sering dilupakan padahal merupakan hal utama untuk menjaga jaringan dari agar tetap stabil. Dalam keamanan hardware, server dan tempat penyimpanan data harus menjadi perhatian utama. Akses secara fisik terhadap server dan data-data penting harus dibatasi semaksimal mungkin.

Akan lebih mudah bagi pencuri data untuk mengambil harddisk atau tape backup dari server dan tempat penyimpanannya daripada harus menyadap data secara software dari jaringan. Sampah juga harus diperhatikan karena banyak sekali hacker yang mendatangi tempat sampah perusahaan untuk mencari informasi mengenai jaringan komputernya. Salah satu cara mengamankan hardware adalah menempatkan di ruangan yang memiliki keamanan yang baik. Lubang saluran udara perlu diberi perhatian karena dapat saja orang masuk ke ruangan server melaui saluran tersebut. Kabel-kabel jaringan harus dilindungi agar tidak mudah bagi hacker memotong kabel lalu menyambungkan ke komputernya.

Akses terhadap komputer juga dapat dibatasi dengan mengeset keamanan di level BIOS yang dapat mencegah akses terhadap komputer, memformat harddisk, dan mengubah isi Main Boot Record (tempat informasi partisi) harddisk. Penggunaan hardware autentifikasiseperti smart card dan finger print detector juga layak dipertimbangkan untuk meningkatkan keamanan.
2)      Keamanan software.
Sesuai dengan namanya, maka yang harus diamankan adalah perangkat lunak. Perangkat lunak yang kita maksud disini bisa berupa sistem operasi, sistem aplikasi, data dan informasi yang tersimpan dalam komputer jaringan terutama pada server. Contohnya, jika server hanya bertugas menjadi router, tidak perlu software web server dan FTP server diinstal. Membatasi software yang dipasang akan mengurangi konflik antar software dan membatasi akses, contohnya jika router dipasangi juga dengan FTP server, maka orang dari luar dengan login anonymous mungkin akan dapat mengakses router tersebut.

Software yang akan diinstal sebaiknya juga memiliki pengaturan keamanan yang baik. Kemampuan enkripsi (mengacak data) adalah spesifikasi yang harus dimilki oleh software yang akan digunakan, khusunya enkripsi 128 bit karena enkripsi dengan sistem 56 bit sudah dapat dipecahkan dengan mudah saat ini. Beberapa software yang memiliki lubang keamanan adalah mail server sendmail dan aplikasi telnet. Sendmail memiliki kekurangan yaitu dapat ditelnet tanpa login di port (25) dan pengakses dapat membuat email dengan alamat palsu. Aplikasi telnet memiliki kekurangan mengirimkan data tanpa mengenkripsinya (mengacak data) sehingga bila dapat disadap akan sangat mudah untuk mendapatkan data.

Hal kedua yang perlu diperhatikan adalah password. Sebaiknya diset panjang password minimum unutk mempersulit hacker memcahkan password. Password juga akan semakin baik jika tidak terdiri huruf atau angak saja, huruf kecil atau kapital semua, namun sebaiknya dikombinasi. Enkripsi dapat menambah keamanan jaringan dengan cara mengacak password dan username, baik dalam record di host maupun pada saat password dan username itu dilewatkan jaringan saat melakukan login ke komputer lain.

Routing tidak terlepas pula dari gangguan keamanan. Gangguan yang sering muncul adalah pemberian informasi palsu mengenai jalur routing (source routing pada header IP). Pemberian informasi palsu ini biasanya dimaksudkan agar datagram-datagram dapat disadap. Untuk mencegah hal seperti itu, router harus diset agar tidak mengijinkan source routing dan dalam protokol routing disertakan autentifikasi atau semacam password agar informasi routing hanya didapat dari router yang terpercaya.

Demikian pengantar Keamanan Jaringan Komputer, semoga bermanfaat.